


2026.10.18 相次ぐ不正アクセスで強まる警戒感、CEATECで見えたサイバー対策の最前線
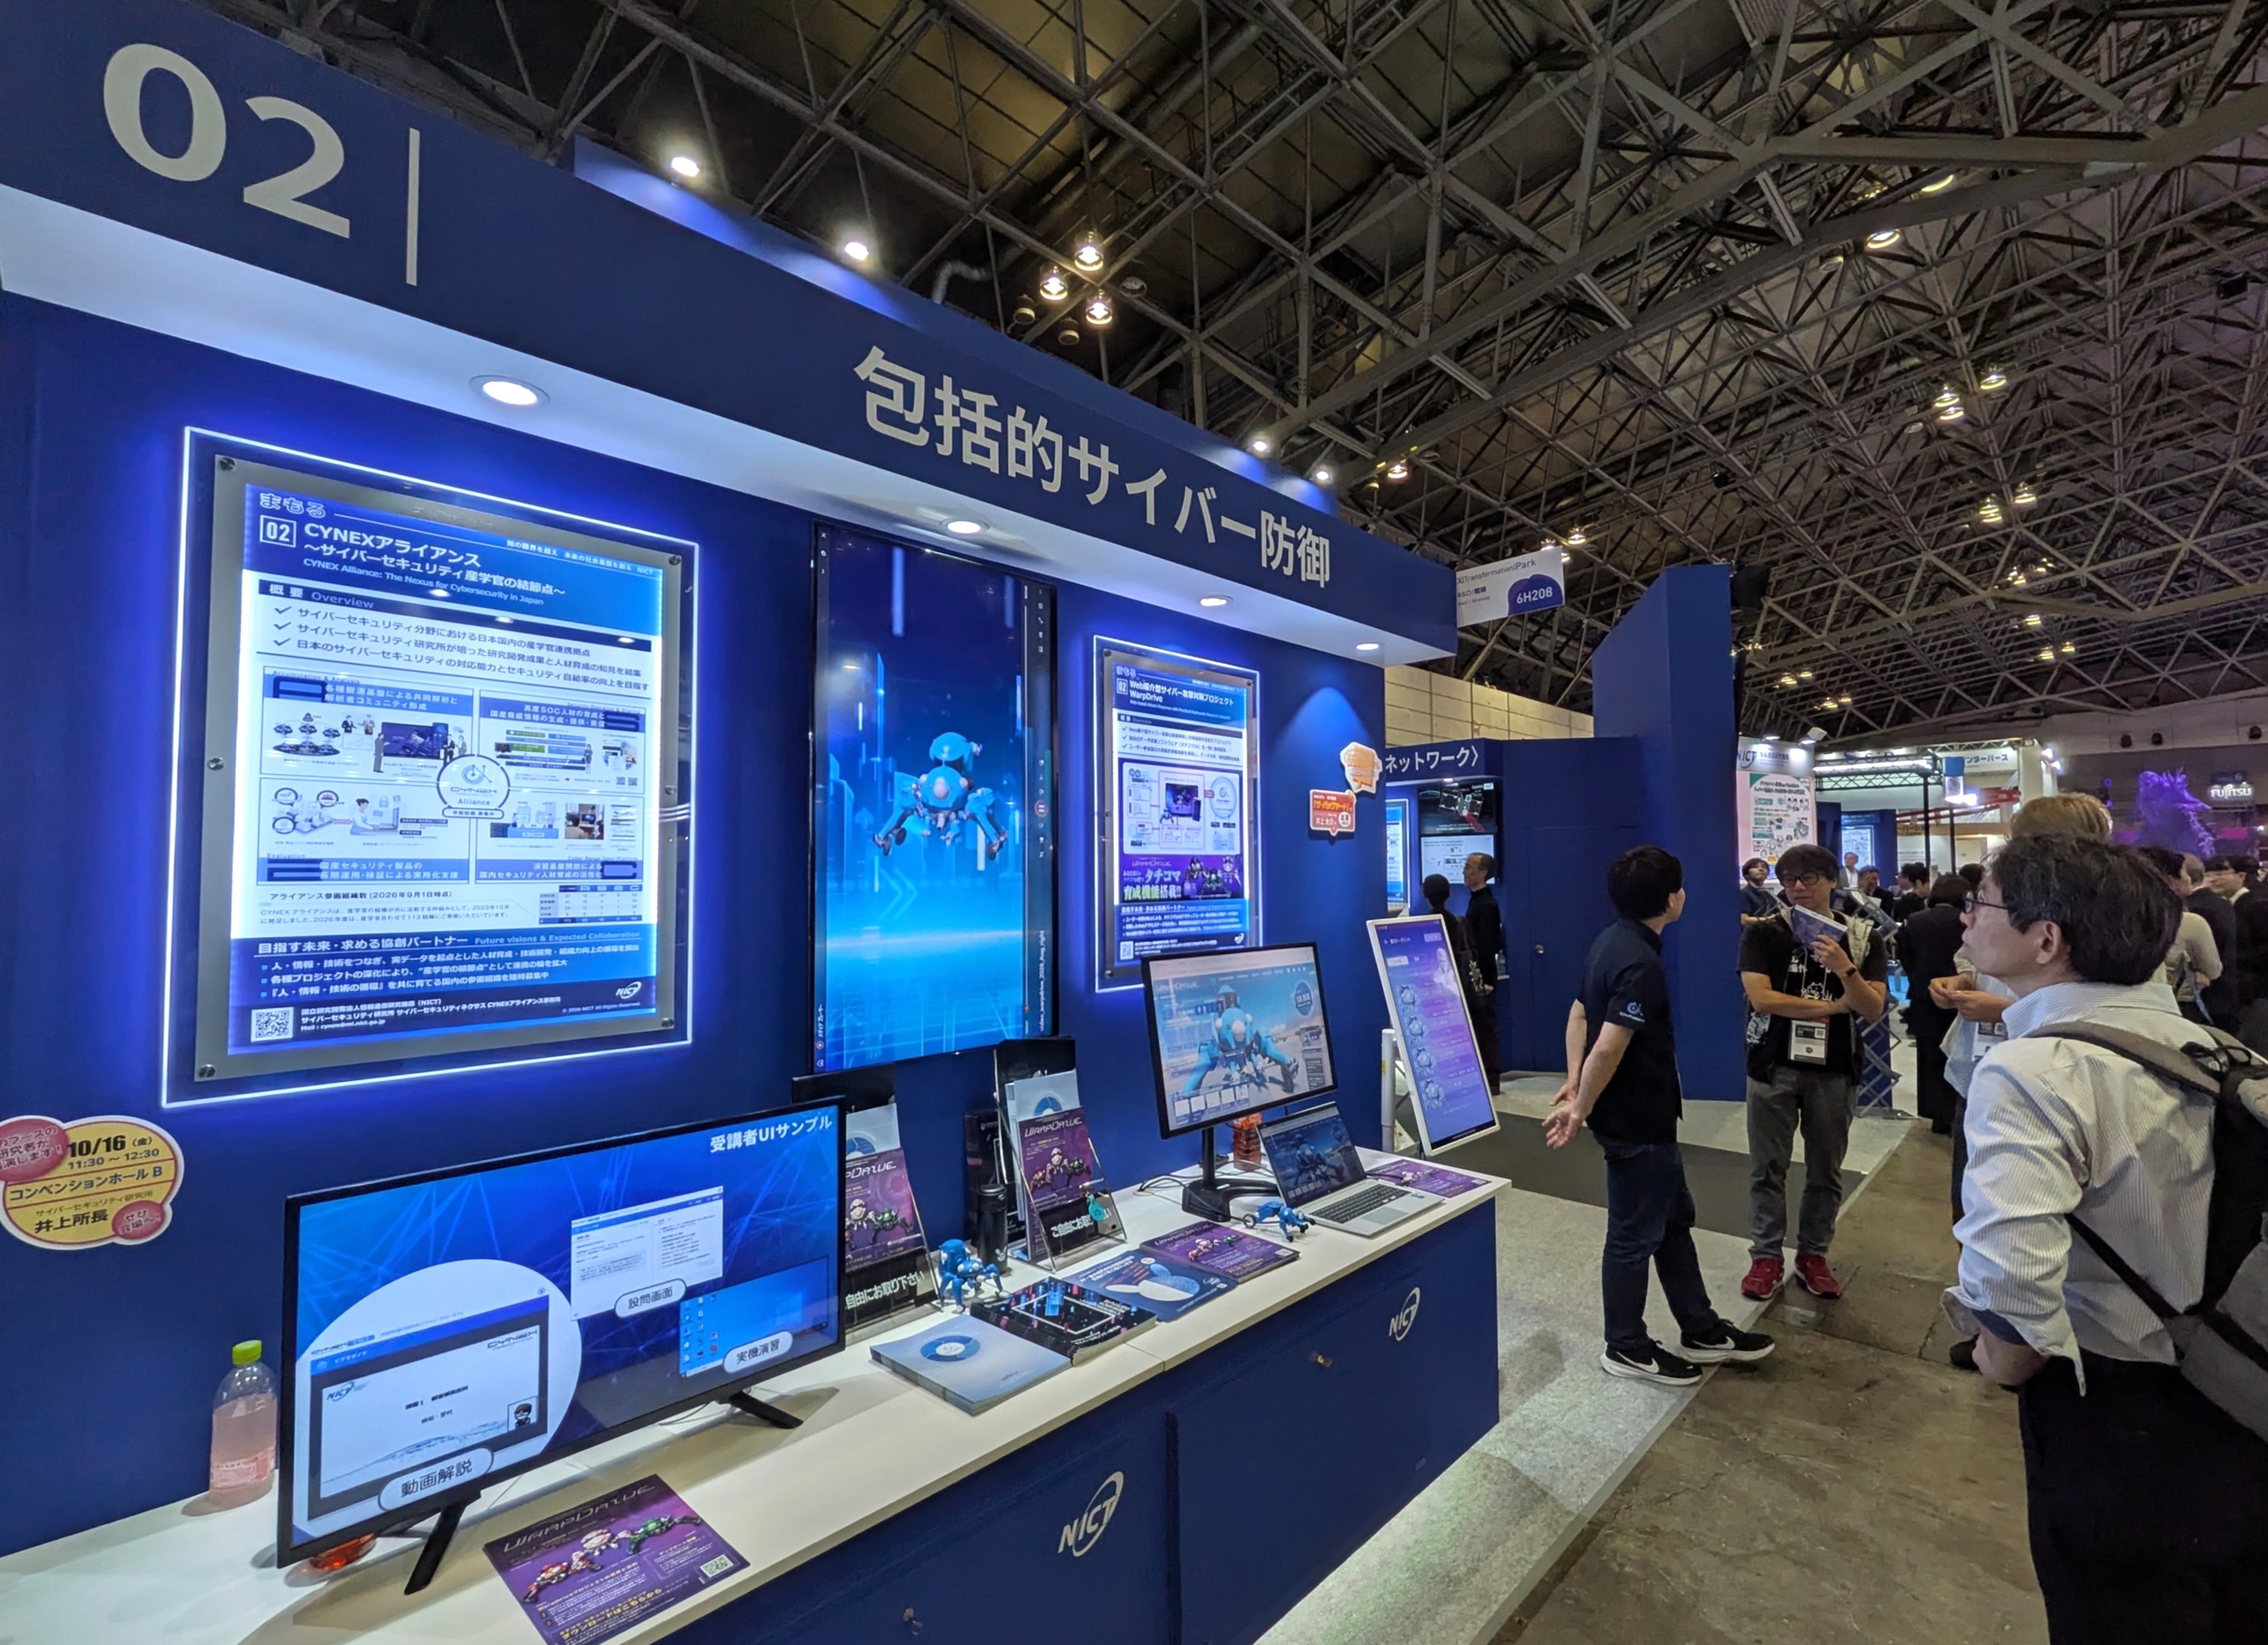
NICTはブースで、サイバーセキュリティー分野の産学官連携を促す「CYNEXアライアンス」などを紹介した=千葉県美浜区
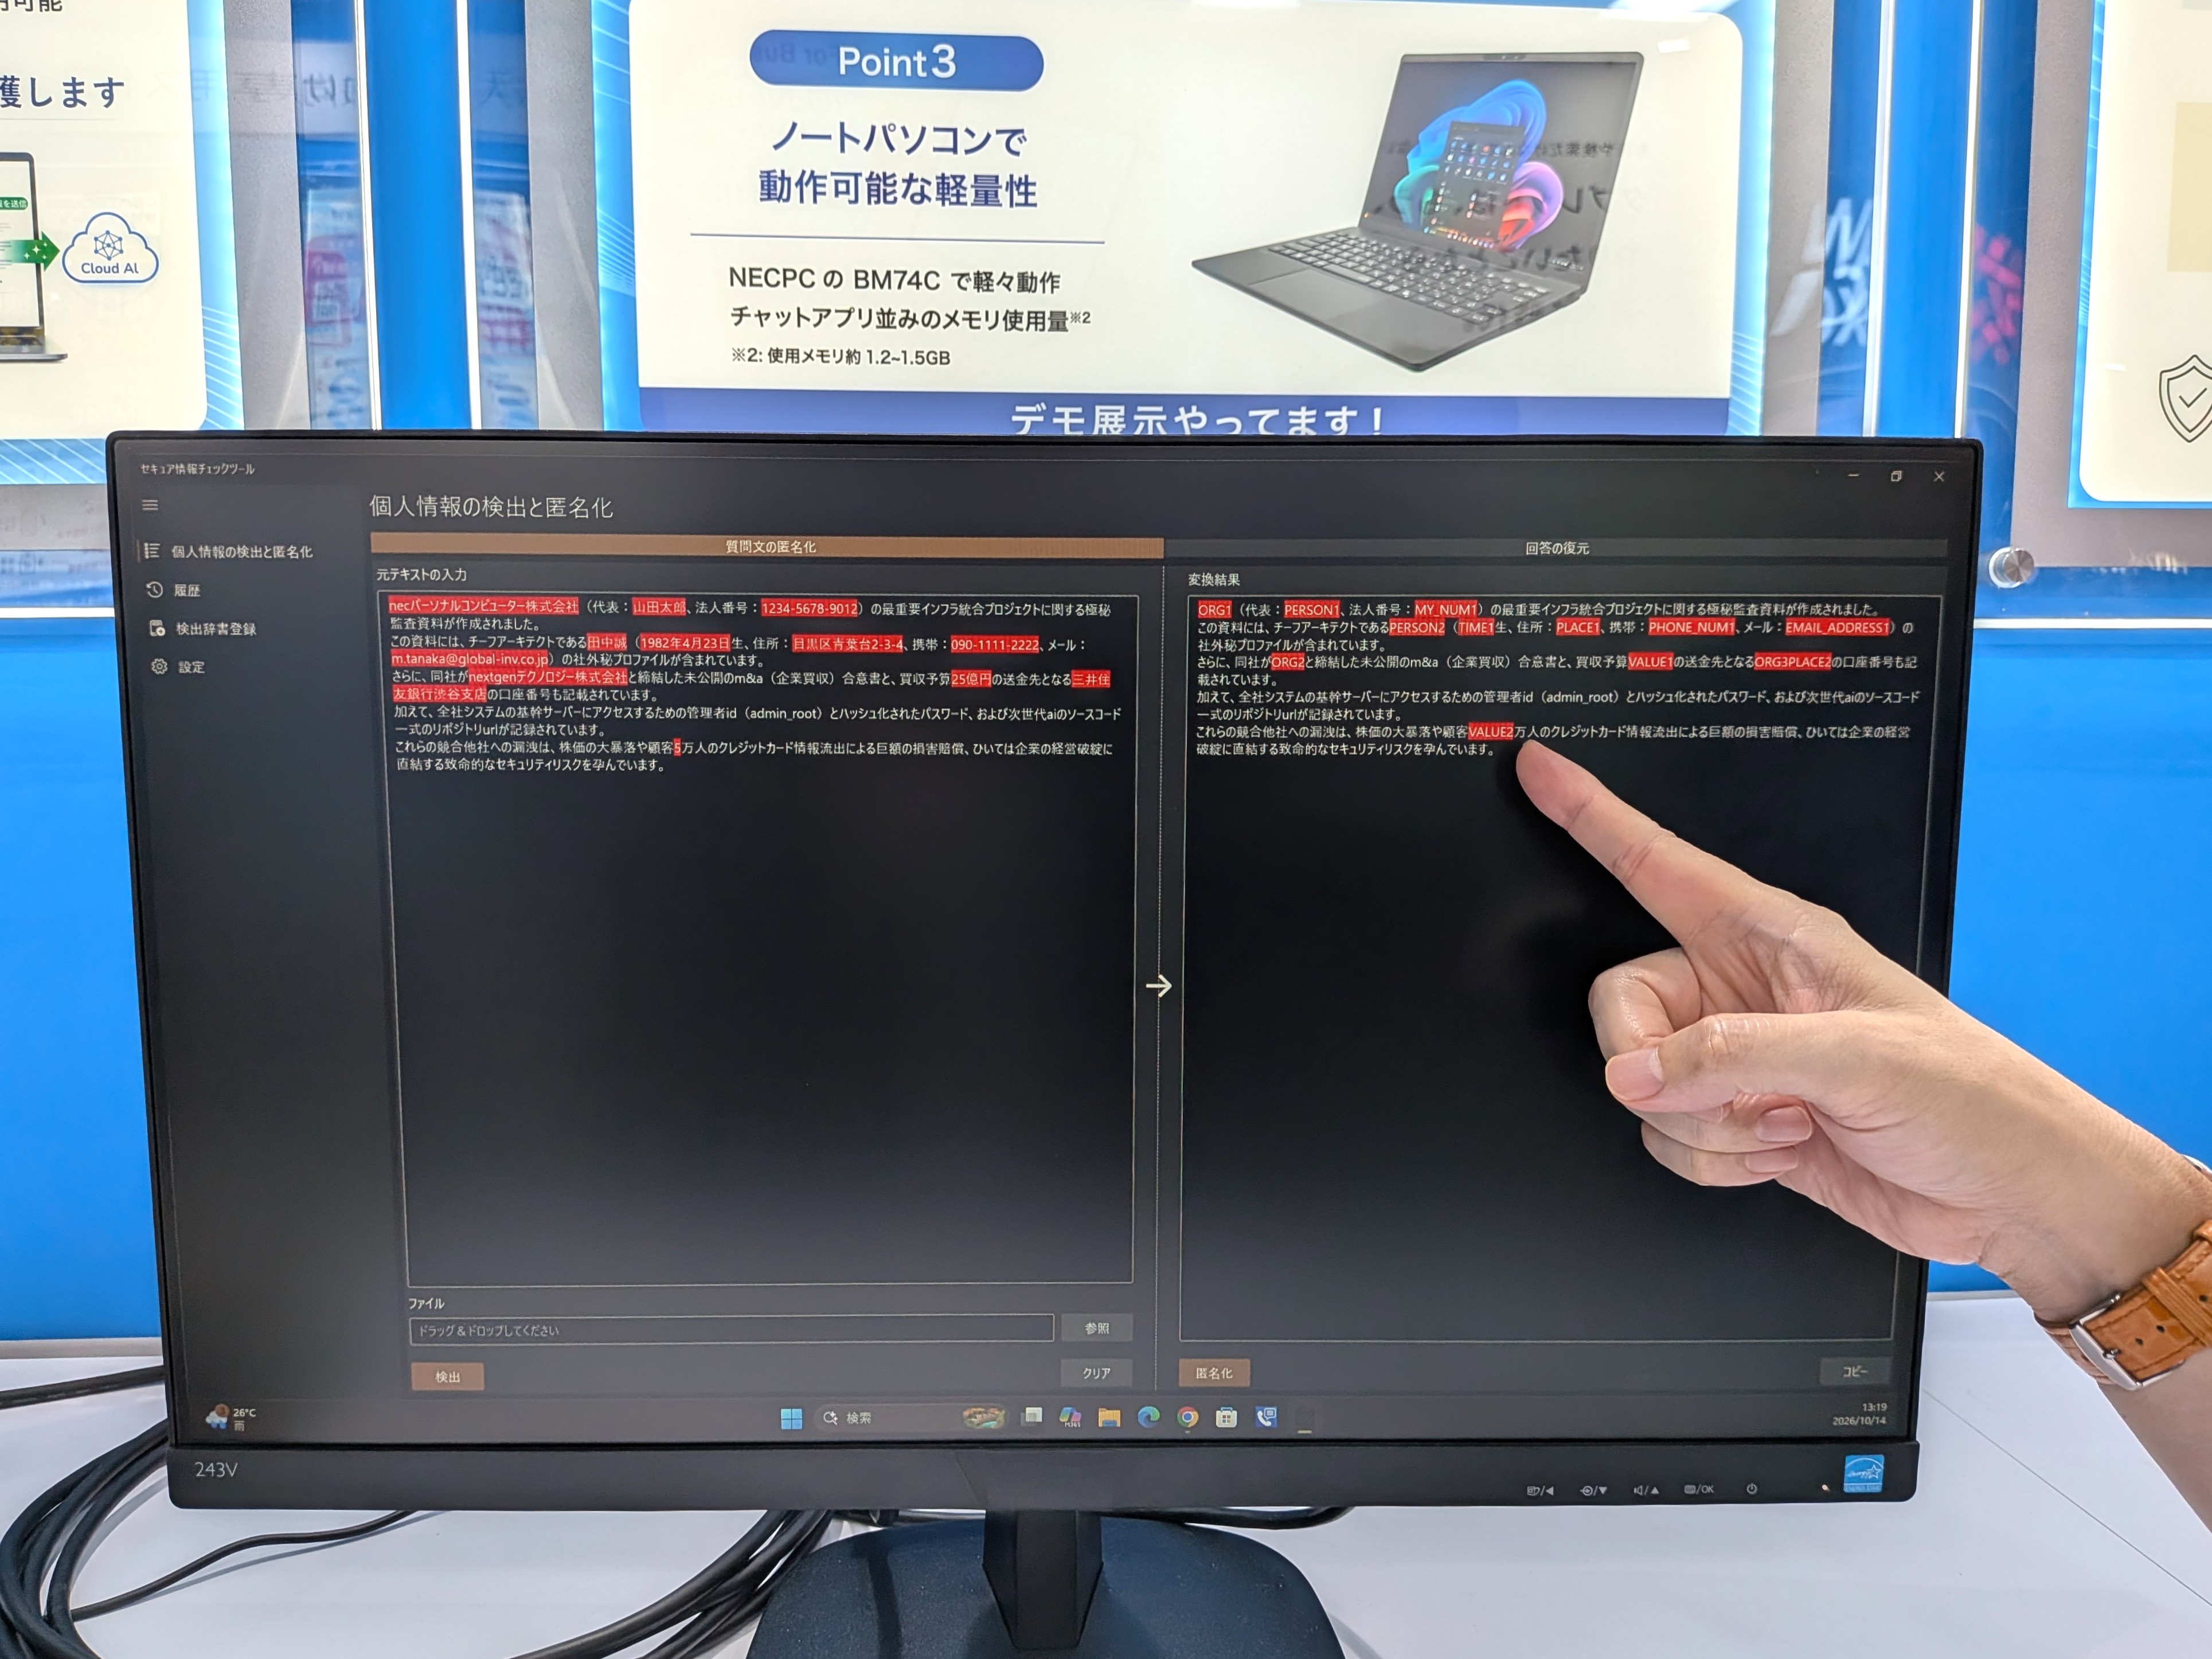 NECパーソナルコンピュータは、生成AIの活用を支える個人情報の匿名化技術を展示した
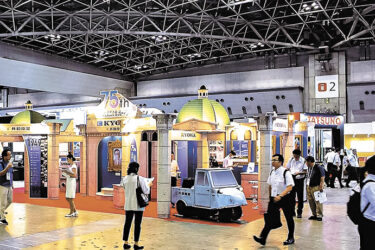
幅広い業種の国内企業で不正アクセスによる大規模な情報流出が相次ぐ中、企業や個人の間でサイバー攻撃への警戒感が強まっている。16日まで幕張メッセ(千葉市美浜区)で開かれた国内最大級のデジタルイノベーション総合展「CEATEC 2026」では、サイバーセキュリティー関連の発信に大きな関心が集まった。高度化・巧妙化する攻撃に対処する取り組みの最前線を追った。
公開アプリの解析情報を悪用
「A2B攻撃」。情報通信研究機構(NICT)の脅威情報分析チーム「LETTICE(レティス)」が、国内で相次ぐ情報流出事案の原因の一つとして特定した攻撃手法だ。NICTは13日、攻撃への注意喚起を促す文書を公表。これを踏まえて総務省も同日、関係する事業者・団体に向けて必要なセキュリティーへ対策を徹底するよう呼び掛けた。
NICTによると、A2B攻撃は一般に公開されている米グーグルの基本ソフト(OS)「Android」向けアプリを解析し、その情報を悪用してアプリの接続先であるバックエンドサーバーを攻撃する。
このサーバーは、サイトやアプリの裏側でログイン認証や利用者情報の管理などを担う。A2B攻撃では、攻撃者が公開アプリからアプリとサーバーの間で情報をやり取りする仕組み「API(アプリケーション・プログラミング・インターフェース)」の接続先や仕様などを調べ、対象のサーバーに合わせた攻撃を実行。脆弱性が悪用されると、不正アクセスや情報流出につながる恐れがある。
同様の問題は、米アップルの「iOS」向けアプリやWebサービスで発生する可能性がある。さらに、AI(人工知能)の活用でアプリの解析や脆弱性の探索が効率化しており、警戒が必要だ。
産学官連携で対応能力向上へ
NICTは同展にブースを構え、サイバーセキュリティー分野の産学官連携を促す枠組み「CYNEX(サイネックス)アライアンス」の活動を紹介した。その一つがレティスの運営だ。CYNEXアライアンスは2023年10月に発足し、国家サイバー統括室やセキュリティー関連企業など、国内の産学官から110組織以上が参画した。サイバー攻撃への対応能力向上に向けて現在、多様な活動を進めている。
NICTサイバーセキュリティ研究所CYNEX研究開発運用室の安田真悟室長は会場で、A2B攻撃の脅威を踏まえ、不審なアクセスや情報の不正取得がないかを調べる「侵害の確認」や「脆弱性の点検」に加えて、被害の発生や拡大を防ぐ「暫定的な緩和策」を実施するよう呼び掛けた。
さらに安田氏は「(サイバー攻撃に関連する)実データを集めて分析する人材を育てるなど、高まる脅威に対抗する活動を着実に進める必要がある」と、CYNEXアライアンスの意義も強調した。
AI活用支える個人情報匿名化技術
一方、個人情報を匿名化する技術「PS Info Shield」を展示したのが、NECパーソナルコンピュータだ。
生成AIを業務で活用する場合、顧客情報や社員情報といった個人情報の流出リスクを懸念する企業が多い。そうした課題の解決を支援する技術で、ソリューションとしての展開を視野にパートナーの発掘を目的に展示した。
匿名化技術では、プロンプト(指示文)やファイルなどの入力データから個人情報を高精度に検出し、個人を特定できない形に加工する。独自の評価では、約9割の個人情報検出率を実現した。
こうした特長を生かして例えば、営業支援部門が顧客情報を匿名化した状態で管理し、サービス向上策の検討に活用できる。会場で担当者は、個人情報の保護と適切な活用を両立する仕組みの重要性を強調した。
同展には情報処理推進機構(IPA)もブースを構え、セキュリティー対策での役割を紹介。16日には、続発する情報流出事案を踏まえて企業や組織の支援依頼に応える「不正アクセス特別相談窓口」を開設した。
今回の一連の事案は、個々の企業だけでは対応が難しいサイバー脅威の実態を浮き彫りにした。AIの進化と相まって攻撃が急速に進化する中、産学官の垣根を越えて脅威情報や対策技術、専門人材を結集し、社会全体でサイバー対処能力を一段と強化することが急務となっている。



 トップ
 特集
 検索
 ランキング