


2026.10.25 GMO、政府に「能動的サイバー防御」適用を緊急要請 不正アクセス問題で
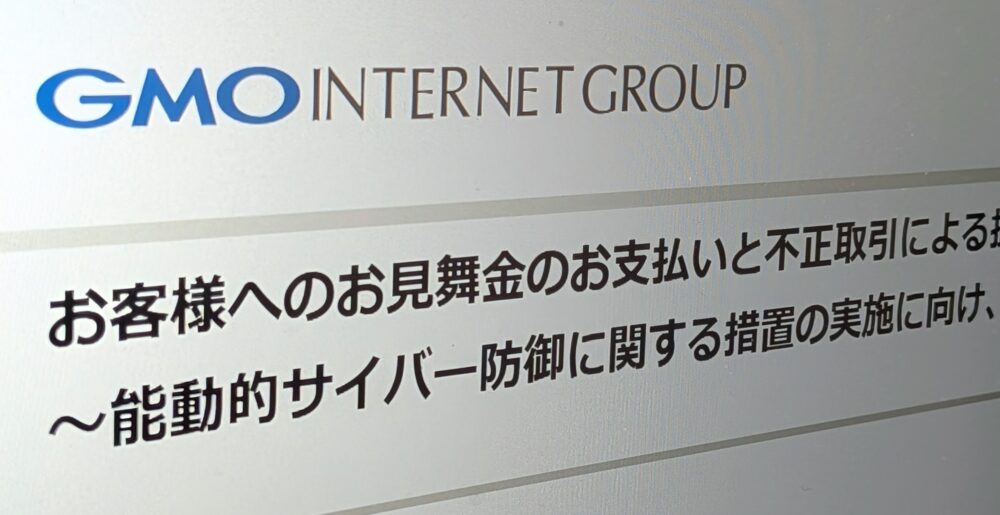
政府へ「能動的サイバー防御」の適用を要請したことを伝えるGMOインターネットグループのホームページ
GMOインターネットグループは24日、外国為替証拠金取引(FX)の関連サービスが不正アクセスを受けた問題で、 サイバー攻撃の先手を打って被害を未然に防ぐ「能動的サイバー防御」の適用を政府に緊急要請したことを明らかにした。GMOはサイバー被害の拡大を警戒し、国主導による対応を求める踏み込んだ要請を行った。
政府は、巧妙化するサイバー攻撃から国民生活を支える基幹インフラなどを官民一体で守るため、1日に能動的サイバー防御の関連法を本格施行。警察や自衛隊が攻撃元サーバーにアクセスし、プログラムの停止や除去といった無害化措置を講じられるようにした。
GMOは今回、「国民の財産とサイバー空間の信頼を守るための能動的サイバー防御の『発動第1号』事案」として、政府に要請した。「民間事業者単独の防御・事後対応のみでは、国境を越えて暗躍する高度なサイバー犯罪集団による国民資産の略奪を根絶することは困難だ」と主張している。
ただ政府は、個別企業からの要請を受けて発動することは想定しておらず、重大性や緊急性などを踏まえて主体的に判断する方針とみられる。
またGMOは、インターネットインフラ事業者として今回の事態を重く受け止め、不正アクセスに起因した取引で利用者の取引口座に生じた損失を補償する方針も発表した。同サービスの利用者全員に、金銭的被害の有無にかかわらず、一律5000円の見舞金を支払う。代替サービスへの乗り換えを希望する利用者には、移行後に6カ月間無償で提供する。
不正アクセスが受けたのは、FXの自動売買で使うサーバーの貸し出しサービス「お名前.com デスクトップクラウド」で、同社傘下のGMOインターネットが提供している。
同社によると、20日に一部利用者のサーバー環境に第三者による不正なプログラムが設置されていたことが判明。その後の調査などで、サーバー内に保存されていた取引口座のログイン情報などが第三者に取得され、不正利用された可能性があることが分かった。
被害拡大を防ぐため、21日午前4時から全プランのサーバーを順次停止。同日、不正アクセスの影響を受けた可能性があるサーバーは2万6739件に上ると公表した。さらに24日には、攻撃者とみられる人物から金銭要求を受けていることを明らかにし、この要求に「応じない」と表明した。



 トップ
 特集
 検索
 ランキング