


2026.11.03 GMO、システムの脆弱性把握も対策不十分 不正アクセス問題の会見で陳謝
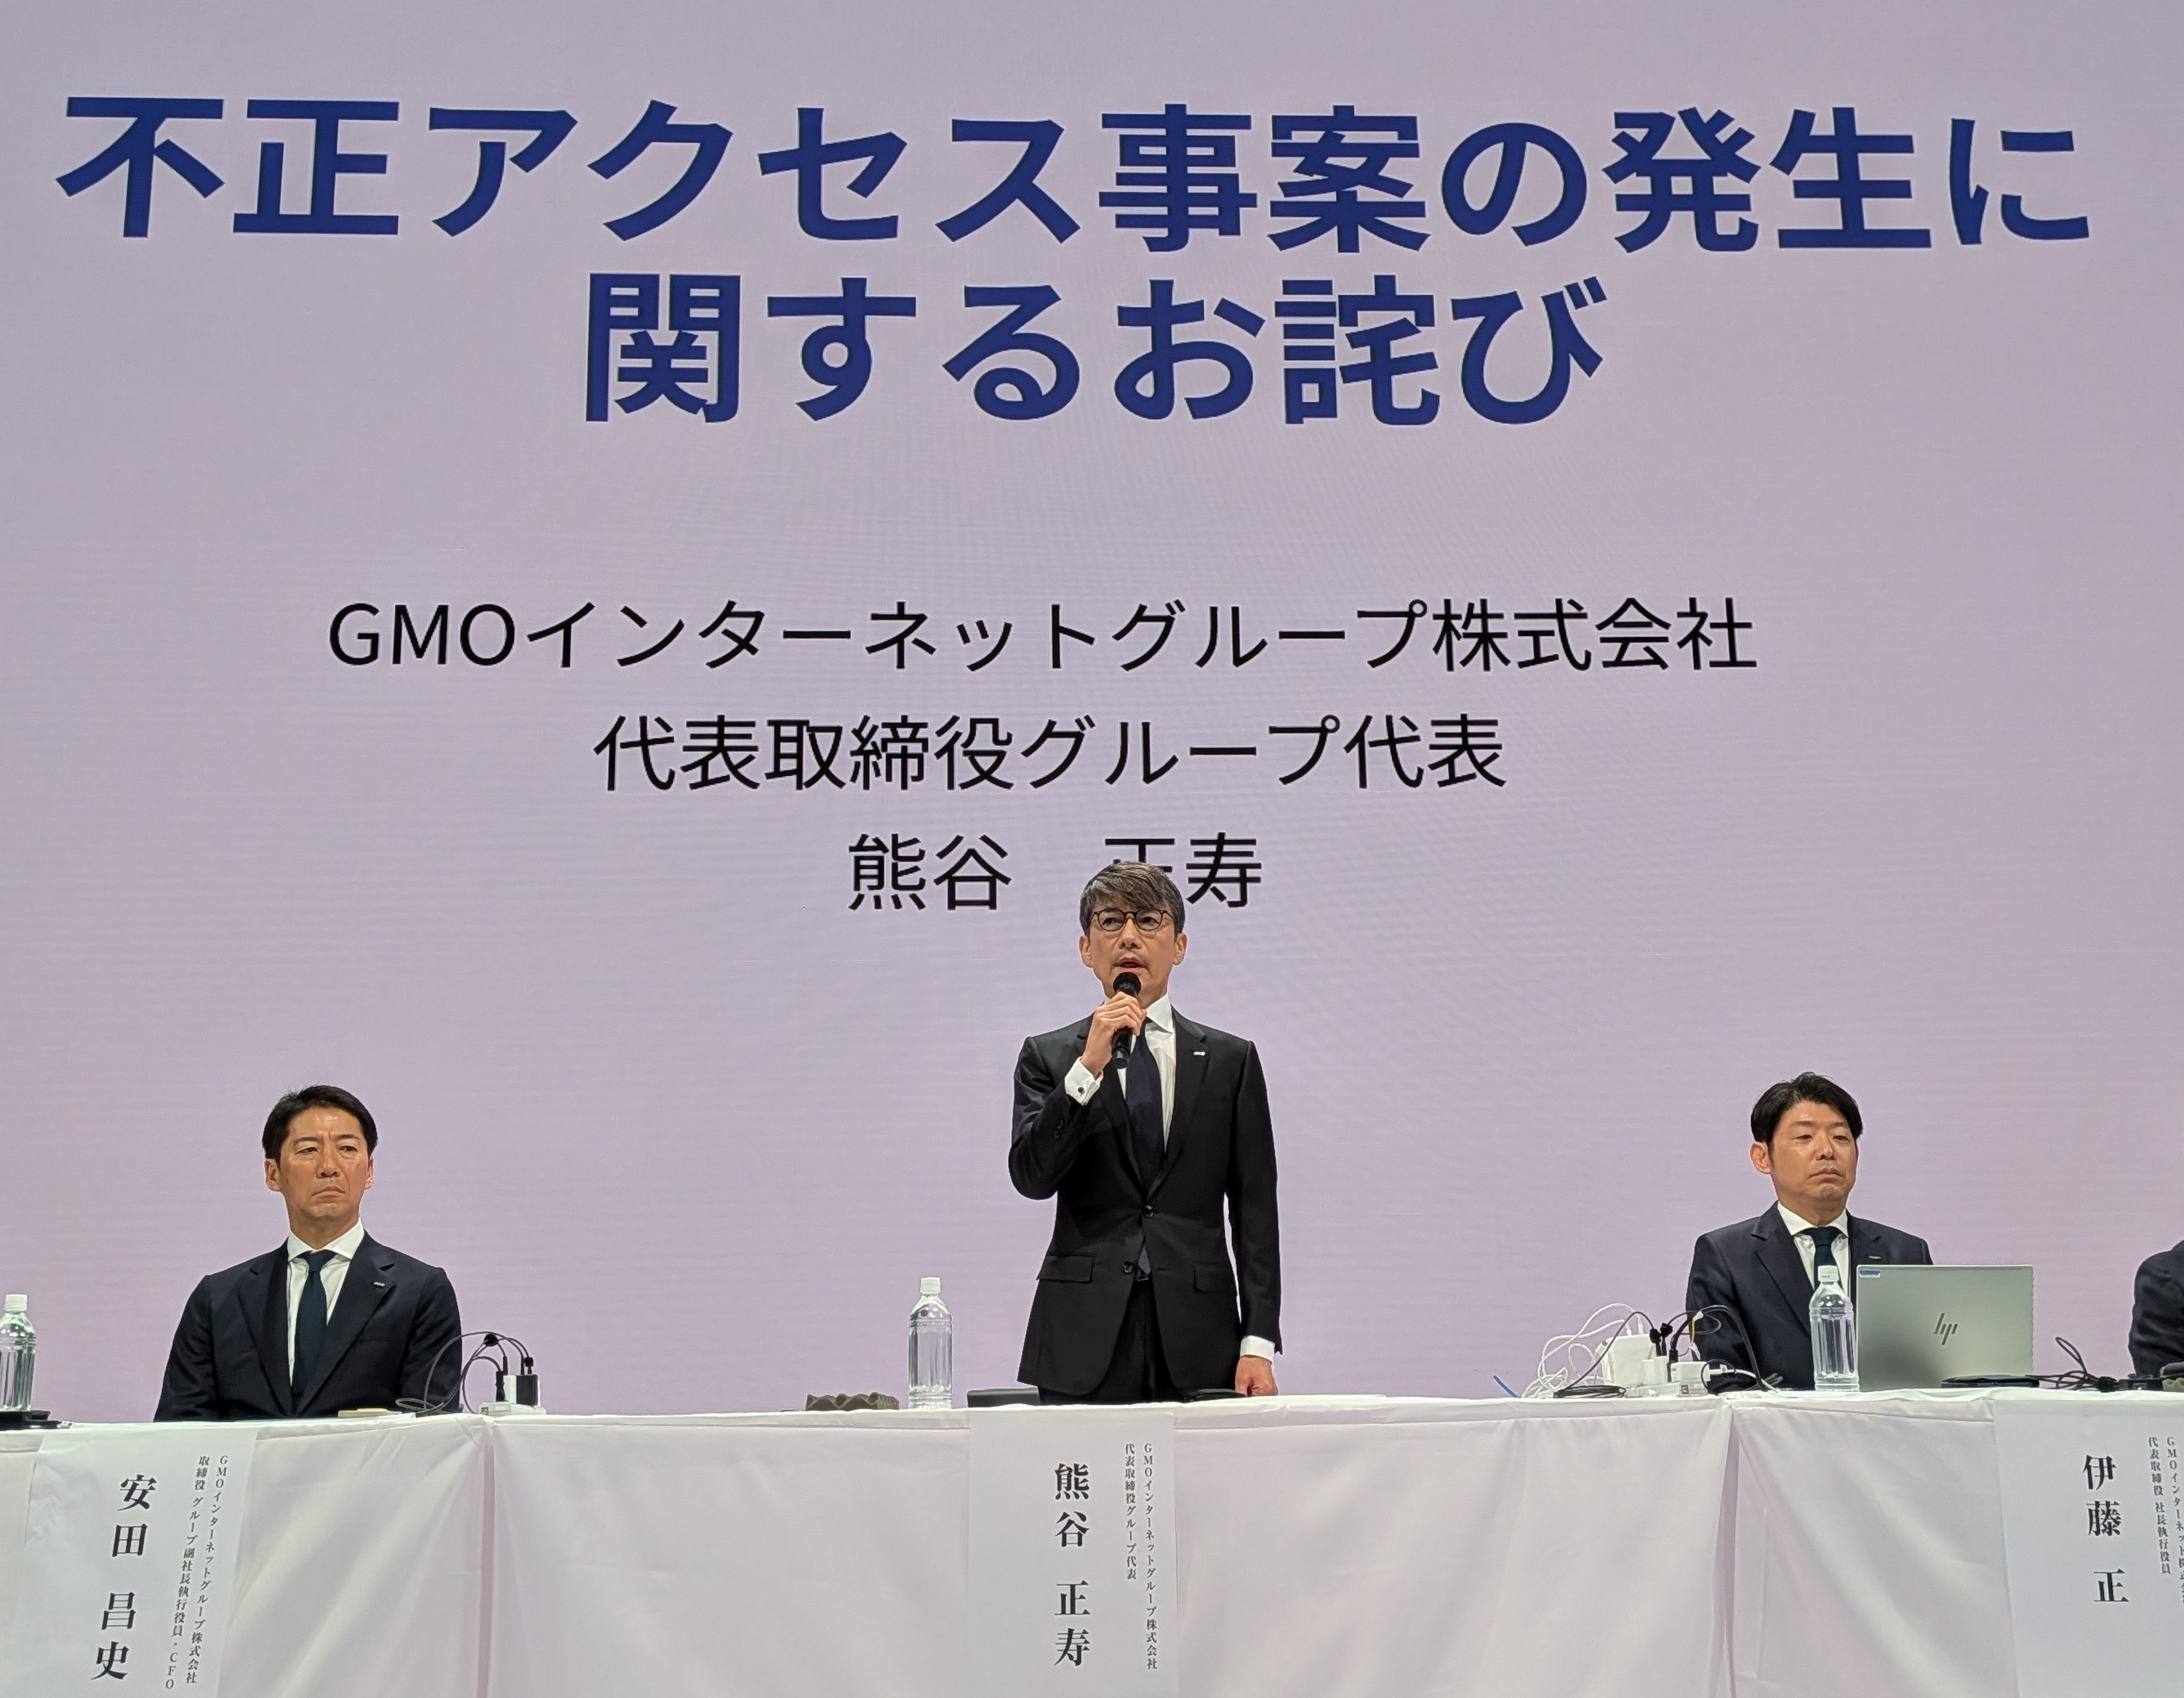
記者会見で不正アクセス問題について説明するGMOインターネットグループの熊谷会長兼社長(中央)ら幹部=2日、東京都内
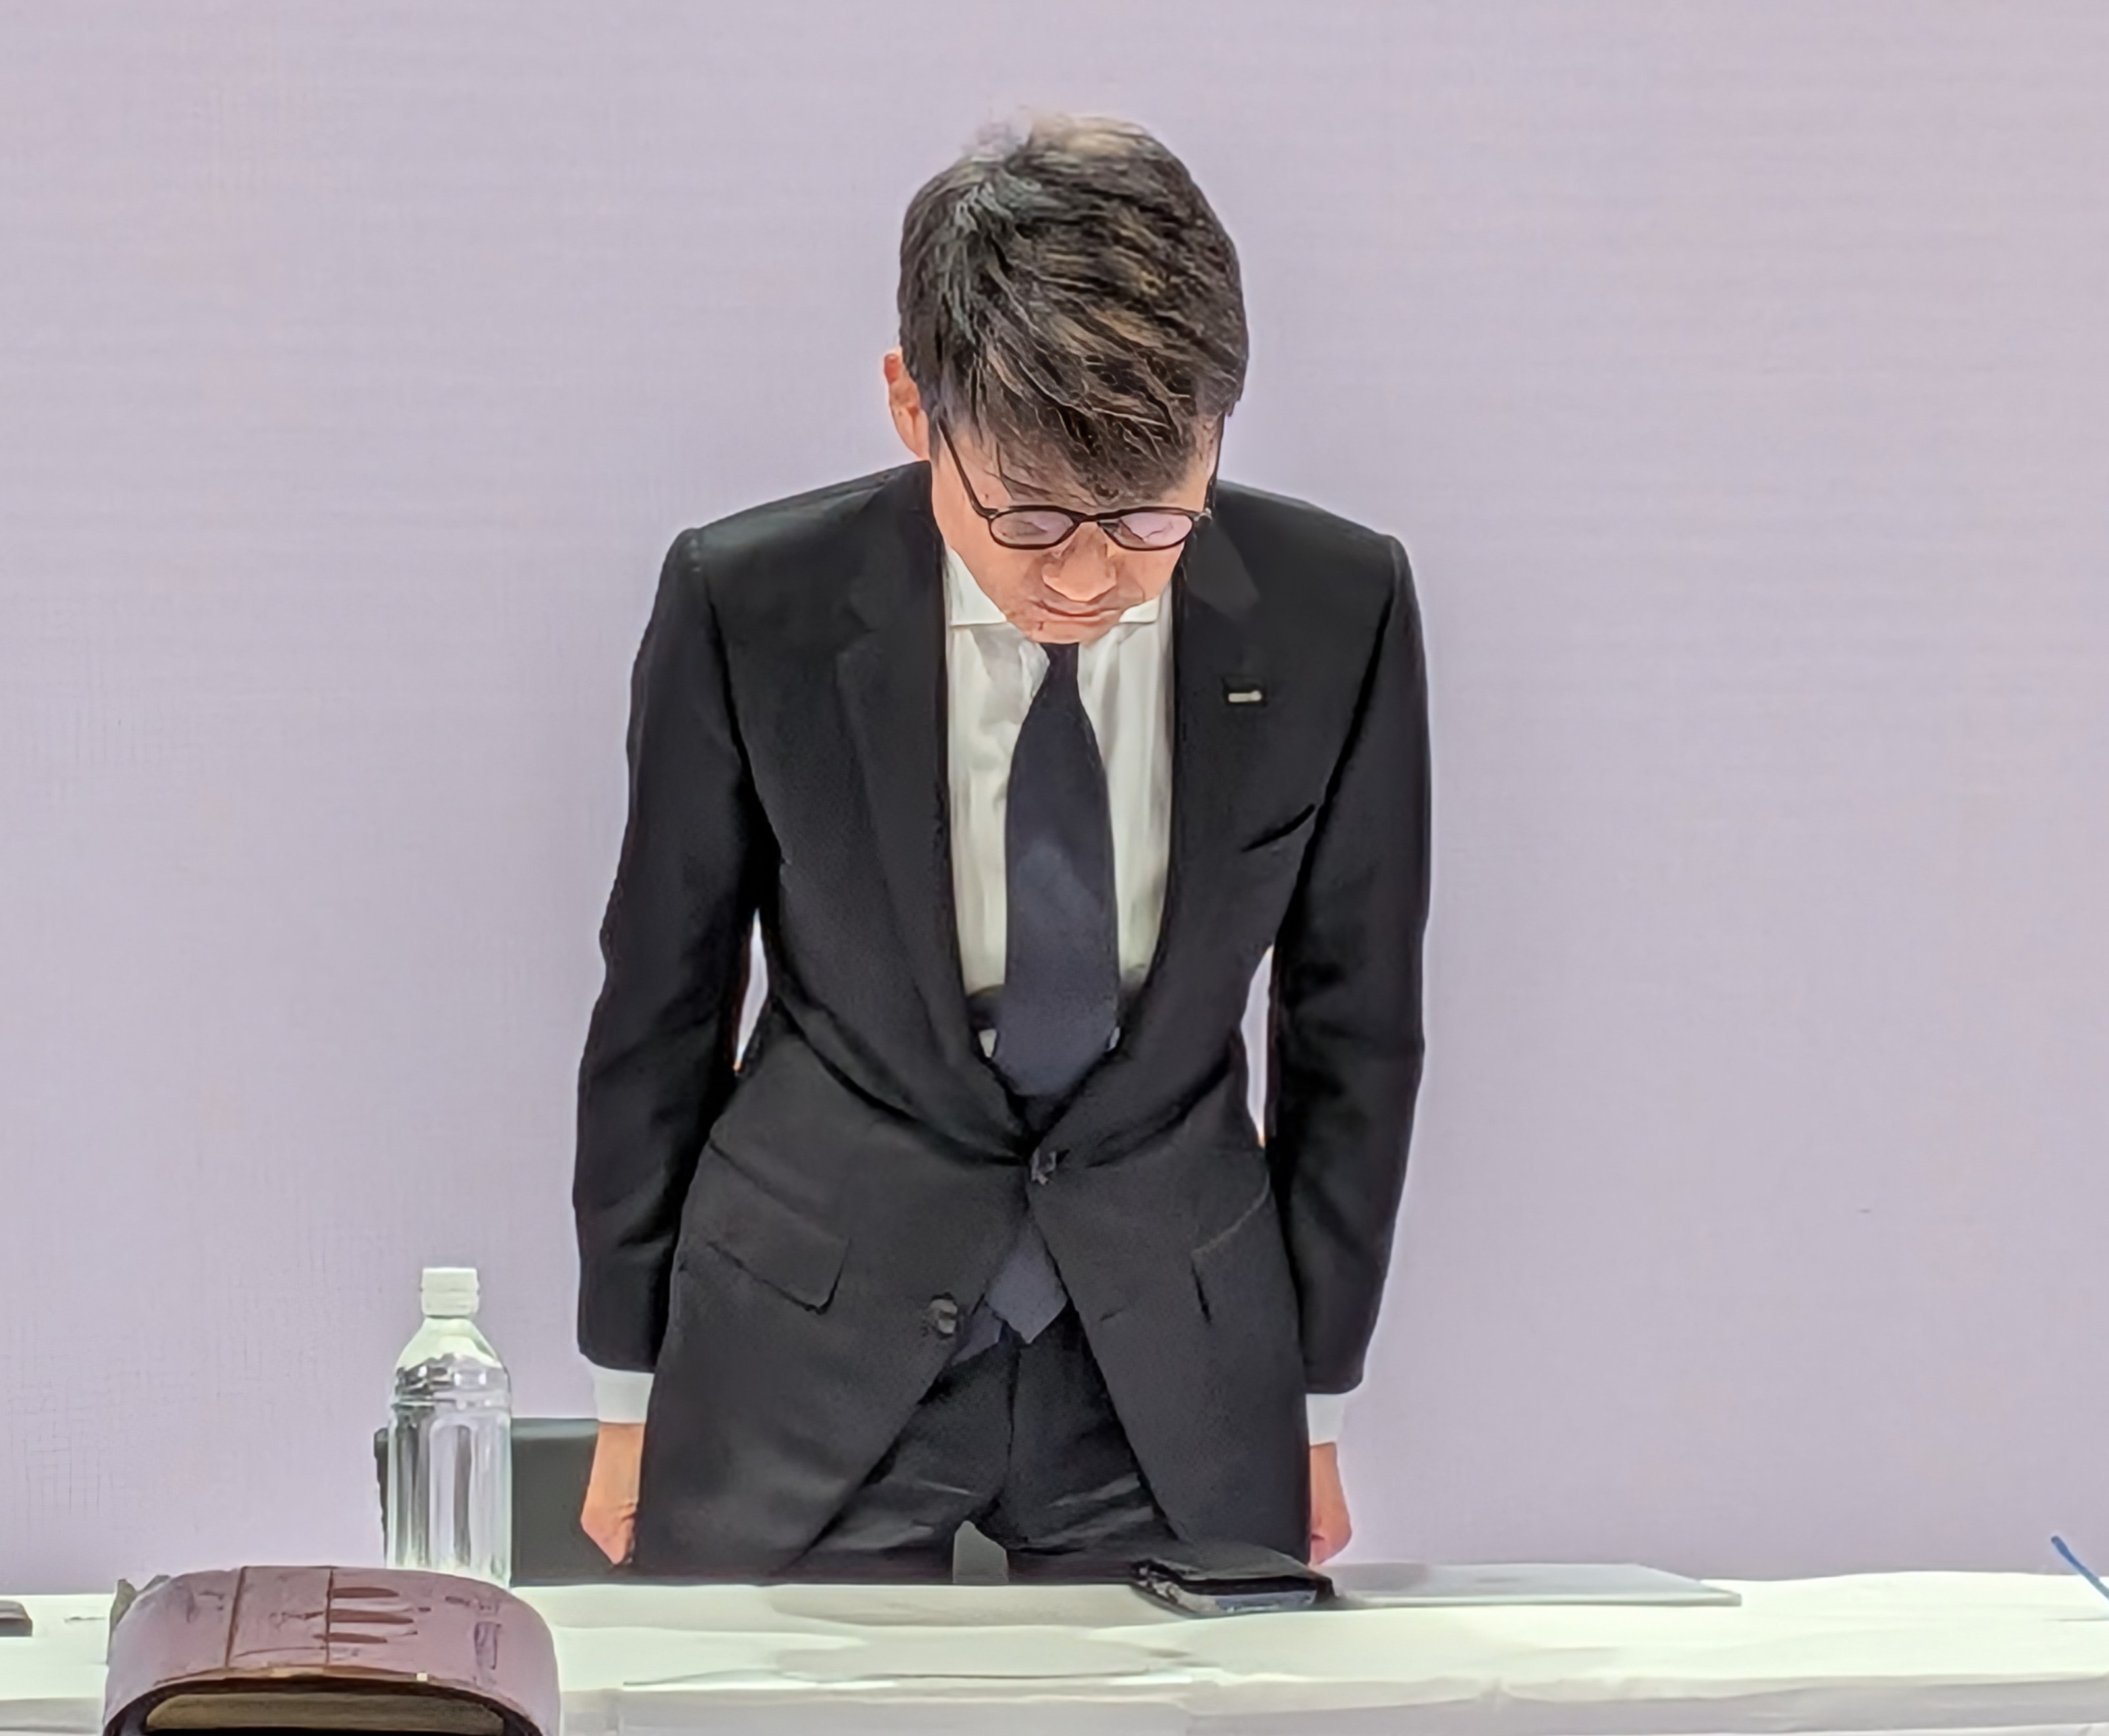 会見で陳謝するGMOインターネットグループの熊谷会長兼社長
GMOインターネットグループは2日、自社サービスが不正アクセスを受けた問題で、2024年4月にグループ企業の専門家がシステムの脆弱(ぜいじゃく)性を指摘していたにもかかわらず、十分な対策を講じていなかったことを明らかにした。グループ代表の熊谷正寿会長兼社長は、東京都内で同日に開いた記者会見で対応の不備を認めた。人工知能(AI)の進化でサイバー攻撃が高度化する中、リスク管理体制の課題が浮き彫りになった。
不正アクセスを受けたのは、外国為替証拠金取引(FX)の自動売買で使うサーバーの貸し出しサービス「お名前.com デスクトップクラウド」で、傘下のGMOインターネットが提供している。
GMOは、不正アクセス問題の発覚後初めて記者会見を開催。熊谷氏は冒頭、不正アクセスによって顧客の資産が毀損(きそん)される事態を重く受け止め、「お客さまをお守りすることができず、誠に申し訳ありませんでした」と陳謝した。
GMOは2022年から、セキュリティー事業を経営の柱の一つとして強化し、グループ横断によるシステムの脆弱性診断も始めた。傘下のGMOサイバーセキュリティbyイエラエ(東京都渋谷区)などセキュリティー専門企業2社では、サイバー攻撃から企業や組織を守る多数のホワイトハッカーを擁している。
専門家の指摘を生かせず
GMOは2年前、GMOサイバーセキュリティbyイエラエの専門家からシステムに脆弱性があると報告を受けていたが、有効な対策を打つことができなかった。熊谷氏は「この指摘をサービスの運営で生かすことができなかった」と述べた。
同席したGМОインターネットの山下浩史副社長によると、24年4月にシステムの診断結果の報告会や技術者による詳細説明会を開催。同月26日から5月20日にかけて緊急メンテナンスを計4回実施した。山下氏は「その対策は十分ではなかった。深さと速さの両面で不足していた」と釈明した上で、「当時のリスク分析で何が不足していたのかを今後、検証していく」と述べた。
今回の不正アクセスを巡っては、10月20日に一部利用者のサーバー環境に不正なプログラムが設置されたことを確認。その後の調査で、サーバー内に保存されていた取引口座のログイン情報などが第三者に取得され、不正利用された可能性があることがわかった。
被害拡大を防ぐため、同月21日午前4時から全プランのサーバーを順次停止。同日、不正アクセスの影響を受けた可能性があるサーバーは2万6739件に上ると公表した。攻撃者側からは5000万ドル(約80億円)の要求があったが、GMOは身代金に応じない方針を示した。
同月27日には、サイバー攻撃に関与した人物の特定や逮捕につながる情報を集めるため、総額100万ドルを上限とする懸賞金制度を発表。その翌日から専用窓口で情報提供を受け付けており、今月2日時点で応募件数は約700件に達したという。
熊谷氏「人生かけて利用者を笑顔に」
熊谷氏は会見で経営責任について問われると、「今の悪意に汚染されているインターネットをこのまま責任という名において放置したまま死ねない。これを人生かけて多くの方の笑顔に資するツールにしてから死なせてほしい」と述べ、自ら先頭に立って再発防止と信頼回復に取り組む決意を示した。
GMOは同日、役員4人の報酬減額も発表した。熊谷氏は月額報酬の30%を、12月支給分から3カ月間返上する。



 トップ
 特集
 検索
 ランキング